Enviado por Prof⸱ Juliano Ramos (profjulianoramosθgmail⸱com)
Olá caros leitores do BR-Linux.org que saudade de escrever novamente para este site que me abriu muitas portas nos anos 2000 e agora voltando com todo potencial. Quero anunciar que todos os meus cursos através da minha plataforma https://certbestlinux.com estão disponíveis com acesso e suporte vitalício pelo preço único de R$ 252,00 até dia 20 de julho. Esta é uma promoção exclusiva para que você possa aproveitar sua primeira parcela do 13º estudando linux. Todos os cursos são para a formação LPI e Red Hat. Aproveitem.
Linus Torvalds destaca, mais uma vez, sua identidade de techbro, e volta a se esforçar para invalidar as ilusões de quem projeta nele alguns outros valores.
Linus Torvalds afirma, mais uma vez, que o kernel Linux não é “anti-IA” e que para ele LLMs devem ser vistos apenas como uma ferramenta para ajudar os desenvolvedores. O desenvolvimento do kernel Linux não exige o uso de ferramentas de IA, mas Torvalds é contra aqueles que discutem com os que desejam usar soluções baseadas em IA/LLM.
No seu e-mail da noite de ontem, Torvalds faz questão de deixar claro que está falando na condição de principal mantenedor, e afirma que a rejeição ao uso de IA não é a posição do projeto – embora reconheça que não se trata de uma convivência indolor.
A parte central da mensagem, para quem alimenta ilusões diferentes sobre a posição torvaldiana, é esta:
O projeto do kernel foi e continuará a ser sobre a tecnologia. Claro, o ângulo social de trabalhar com código aberto é importante e muitas vezes uma parte muito motivadora do projeto, mas no final isso é um benefício colateral, não o _ponto_ do projeto. Este *NÃO* é algum tipo de projeto de “guerreiro social”, nunca foi e nunca será.
O Exército Suíço considera inaceitável o risco de deixar seus dados em servidores da empresa norte-americana, e suas unidades mais especializadas já começaram a migrar para a solução alemã OpenDesk, com prazo até outubro.
O Exército Suíço está em meio a uma reviravolta na sua infraestrutura de TI, iniciando pelos especialistas em segurança cibernética das Forças Armadas Suíças – principalmente o “Comando Cibernético” e a unidade de Ações Cibernéticas e Eletromagnéticas (CEA). A corporação decidiu que até outubro todos os colaboradores dessas unidades já deverão estar equipados com a alternativa open-source OpenDesk nos seus postos de trabalho.
Segundo a revista Republik, esse passo é motivado por uma mudança estratégica na Microsoft. Embora a Suíça coopere com a empresa norte-americana há muito tempo, até recentemente os dados confidenciais do governo permaneciam nos datacenters estatais. Mas agora a multinacional está forçando cada vez mais os clientes a migrarem para a infraestrutura em nuvem mantida por ela, num cenário em que e-mails, documentos, dados de compromissos ou videoconferências só estarão acessíveis através dos servidores da empresa norte-americana.
Para o Exército Suíço, cuja grande parte dos dados operacionais são classificados como estritamente confidenciais, isto representa um risco de segurança inaceitável.
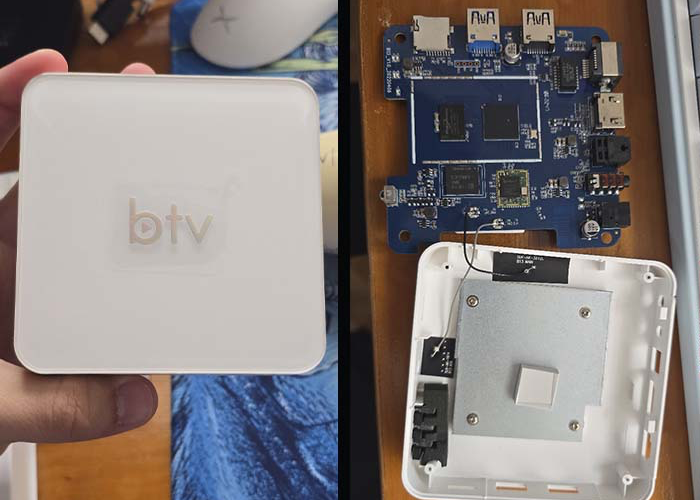
O estudante Gabriel C. Lima, que cursa Sistemas de Informação no IFPR de Ivaiporã, criou um projeto muito interessante a partir de uma das várias TV Box piratas BTV B13 apreendidas pela Receita Federal e que sua instituição recebeu para uso em experimentos.
O seu professor desafiou a turma a encontrar uma maneira prática de transformar esses aparelhos (BTV B13, ou “TV Box Android 11”, com Cortex-A55, 2GB DDR4, 16GB eMMC, Ethernet, Wi-Fi, Bluetooth) em ferramentas úteis, dando boot a partir de seu armazenamento interno (pelas dificuldades práticas de usar soluções baseadas em dispositivo externo/pen drive em laboratórios de acesso público).
O Gabriel mordeu a isca, apesar dos desafios: bootloader proprietário, drivers secretos, layout de partições incomum, ausência intencional de documentação, etc.
Após muita escovação de bits, ele plugou um ESP32 como adaptador serial, e conseguiu interagir com o gerenciador de boot do TV Box. A partir daí, tinha um caminho desimpedido para explorar a configuração, e descobriu que o gerenciador de boot original tentava ler um arquivo de configuração inexistente, que ele criou e usou para fazê-lo carregar o Debian que ele instalou por cima de uma das partições.
Depois de mais alguns ajustes, o sistema funcionou como uma estação de trabalho completa, em modo gráfico e conectada via cabo de rede, testada com cargas de trabalho (leves) de servidor, edição de texto, programação, navegação, e mais – cumprindo a missão dada pelo professor.
O post do Gabriel conta a história completa e tem links para o Github com a documentação completa que ele produziu.
A carestia da memória e armazenamento geraram um interesse mundial nos cyberdecks, e desenvolvedores indie e marcas menores aproveitaram para criar vários modelos de quase-cyberdeck, prontos ou semi-prontos para usar.
As condições logísticas e tributárias do nosso país são um obstáculo comum a esse tipo de plano, mas neste caso há mais um problema: a absoluta maioria das ofertas mais interessantes já pode ser comprada, mas ainda não existe para ser entregue: estão em pré-venda ou captação comunitária de recursos para o primeiro lote.
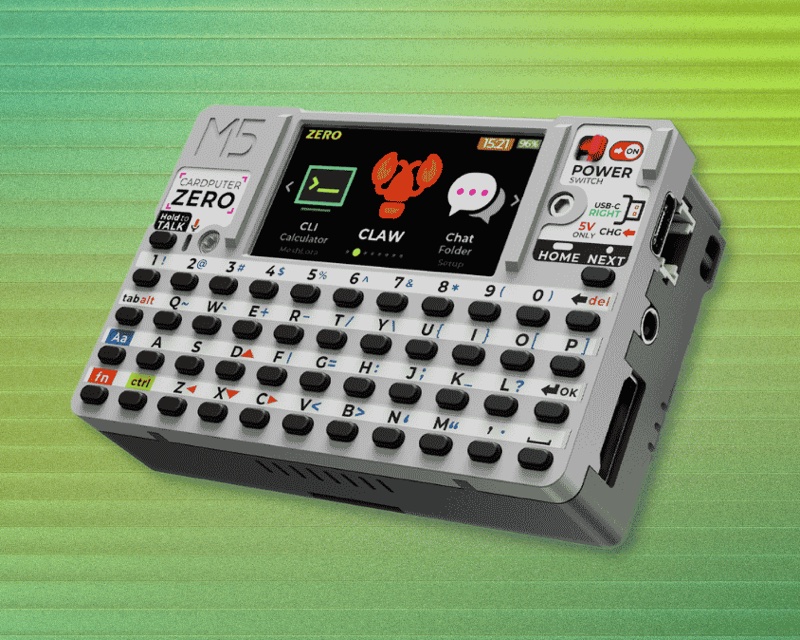
Um CardputerZero
Mesmo assim, um artigo do It's FOSS reuniu 8 modelos interessantes, e vários deles vêm de nomes que já estabeleceram boa reputação de qualidade e de entregar o que vendem. Um exemplo é o CardputerZero (foto), baseado em hardware Raspberry Pi, que sucede 2 outros modelos da mesma série baseados no ESP32 (que não rodavam Linux).
Ele desperta meus sentimentos nostálgicos, porque a telinha de menos de 2 polegadas e o teclado tipo chiclete me fazem lembrar os clones de computadores ingleses que eu usava na década de 1980.
Mas há outros modelos que parecem menos precários, como o interessante Pilet, com variantes de 5 e 7 polegadas, e prometendo 7 horas de bateria, e o MNT Pocket Reform, que quase não se encaixa nessa categoria, e lembra os netbooks do início do século.
O BSDun é um projeto novo e experimental na forma de um módulo para o kernel Linux que traz compatibilidade binária do FreeBSD, já relatando suporte para shells, ferramentas de rede, pkg e muito mais.
Rodar nativamente em um sistema operacional binários feitos para outro sistema operacional é uma tarefa complexa, que envolve não apenas identificar qual binário foi feito para cada sistema, mas também gerenciar o carregamento de executáveis de padrões diferentes, traduzir as chamadas de sistema e seus parâmetros, compatibilizar o tratamento de sinais, gerenciar caminhos diferentes para o conjunto de arquivos de configuração e controle, e mapear várias expectativas diferentes sobre qual parte do sistema faz o que.
E essa é a tarefa que os desenvolvedores do BSDun puxaram para si, com seu módulo experimental voltado a rodar no Linux executáveis feitos para o FreeBSD – e eles relatam que já conseguem rodar vários, incluindo o /bin/sh, ping, sed, grep, find, stat, tail e outros.
Curiosidade ou utilidade? Ou nenhum dos dois? O tempo dirá.
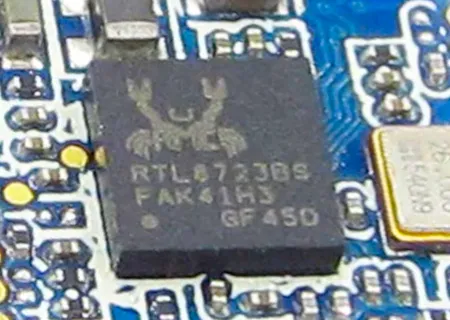
As atualizações que farão parte do kernel Linux 7.2 foram incluídas na semana passada e modificam o comportamento do driver para evitar a possibilidade de comprometimento causado pela tentativa de interpretar parâmetros intencionalmente errados enviados por um ponto de acesso WiFi malicioso.
Nesse tipo de hipótese, a condição atual desse driver (adicionado em 2017) é insegura, e a mesma correção deverá ser aplicada também a outras versões atualmente mantidas do kernel, já que se trata de um hardware relativamente popular, pois inclui não só suporte a WiFi b/g/n, mas também a Bluetooth 4.0.
A vulnerabilidade CVE-2026-43499, batizada de GhostLock, é um bug de sincronização divulgado esta semana, que ficou oculto por 15 anos no kernel Linux, e expõe a acesso root por usuários locais.
Trata-se de uma falha presente desde o Linux 2.6.39 (2011), nos mecanismos de sincronização de threads, que pode ser explorado por usuários locais para alcançar privilégios de root – o que é especialmente crítico em servidores compartilhados, como os de hospedagem ou de desenvolvimento, permitindo, por exemplo, escapar das restrições de um container.
A solução genérica para essa falha é instalar e rodar um kernel corrigido, e as distribuições já estão disponibilizando versões que incluem a correção necessária
O aniversário de 30 anos do BR-Linux é só em novembro, mas quando a gente está na estrada há tanto tempo, os marcos se acumulam – e espero que vocês estejam gostando desse marco mais recente, que é o retorno dos posts diários após tanto tempo inativo!
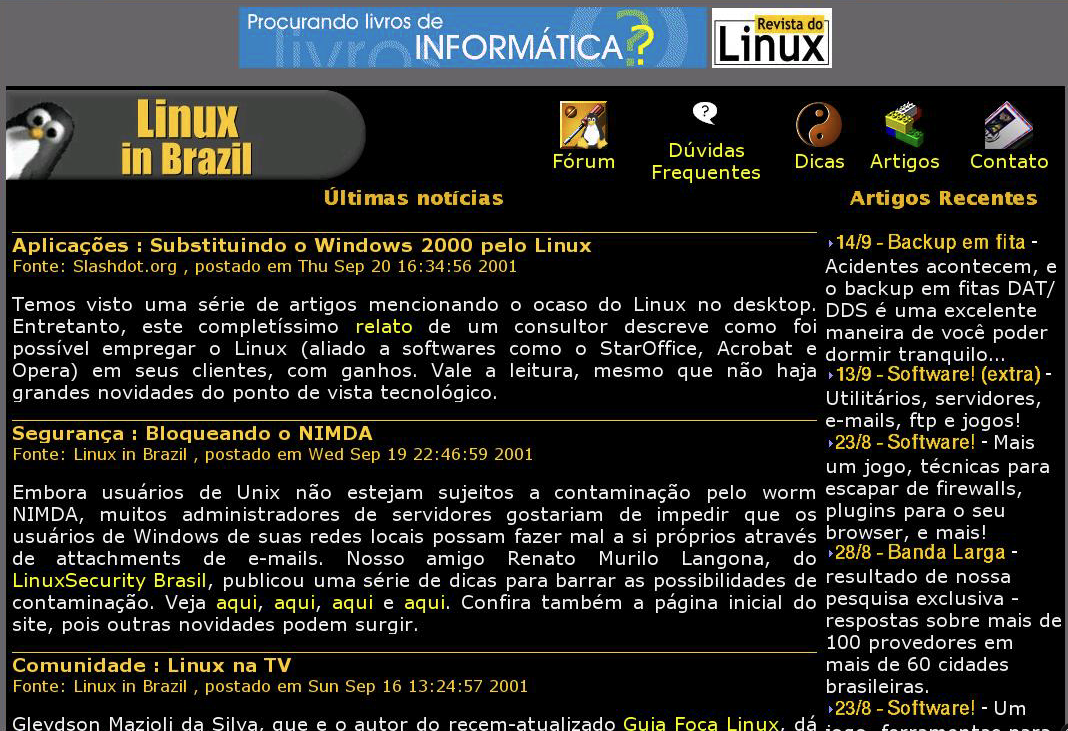
O BR-Linux em 2001, 2 anos antes do registro do atual domínio
Eu registrei o domínio br-linux.org em 9 de julho de 2003, após o site ter estado hospedado em vários outros endereços, incluindo linux.trix.net, https://brlinux.linuxsecurity.com.br (obrigado, Renato!) e até uma breve passagem como br-linux.com.
Ainda comemoraremos mais aniversários neste ano, mas esse do domínio me deixa especialmente feliz, porque foi um momento de evolução do site, que se mantém desde então.
Este artigo do How-To Geek lista repositórios de projetos conhecidos e que anunciaram que estão largando o GitHub, e analisa as razões apresentadas por eles, incluindo a perda da qualidade técnica do serviço, a política de sua proprietária Microsoft, e a IA.
Trecho:
A reclamação mais comum é que o GitHub sofre indisponibilidades frequentes. O IncidentHub registrou um tempo de inatividade total de 112 horas em 48 “grandes interrupções” no ano a partir de maio de 2025, observando que essas interrupções foram o motivo por trás das saídas do Ghostty e do Zig. Andrew Kelley, criador da linguagem Zig, mencionou também a relação do GitHub com a [agência norte-americana de restrição à imigração] ICE, cujo contrato com o GitHub também foi criticado por funcionários do serviço desde 2019.
Post do Ariel Bonfim no DioLinux: “É possível montar seu primeiro homelab usando um PC antigo, máquinas virtuais ou até um celular Android – afinal, para aprender vale tudo”.
Separei um trecho do texto do Ariel:
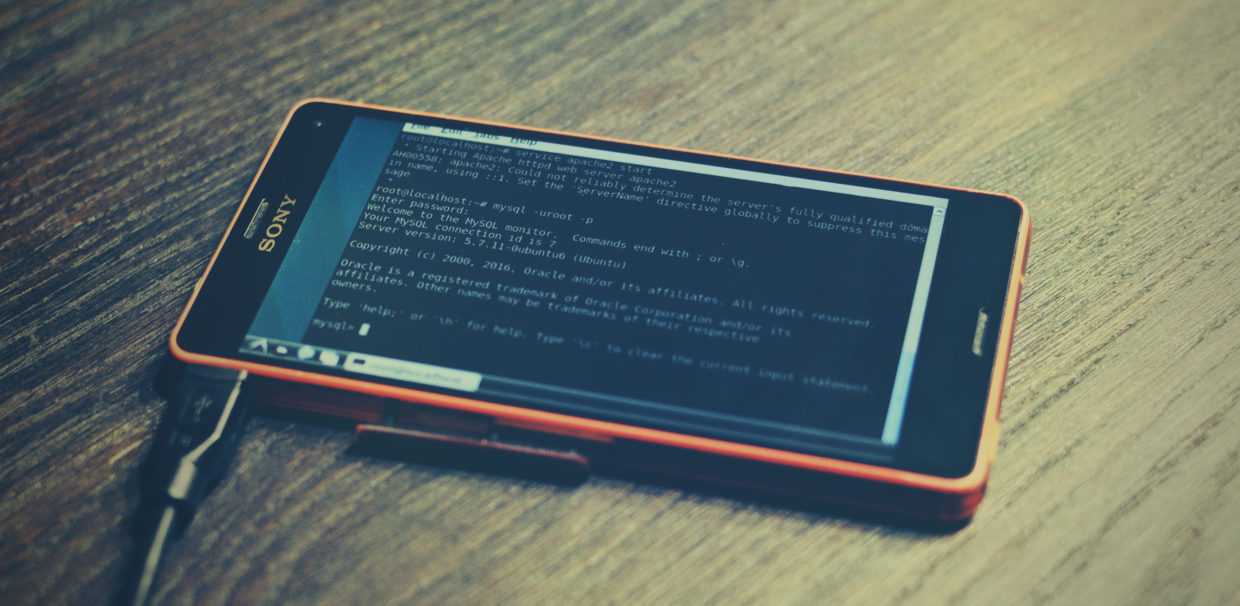
Talvez a ideia mais curiosa seja reutilizar um smartphone Android antigo. Embora muita gente enxergue o aparelho apenas como um telefone, ele continua sendo um computador completo, equipado com processador, memória RAM, armazenamento e conectividade de rede.
Com as ferramentas adequadas, é possível instalar um ambiente Linux e utilizar esse dispositivo para hospedar pequenos serviços. Entre alguns usos interessantes estão: Servidor de músicas para a rede doméstica; Biblioteca de filmes e séries; Servidor de arquivos; Pequenas aplicações web; Ambiente para estudar Docker e Linux.
A distribuição comunitária OpenMandriva reporta a exclusão de materiais do seu GitHub, e pacotes danificados no Cooker, após uma disputa interna entre contribuidores.
“Ele excluiu parte de nosso repositório do GitHub – coisas nas quais trabalhamos há muitos anos e nas quais eu próprio trabalhava há uma década – e também decidiu publicar um pacote vazio no repositório cooker, que tornou obsoletos todos os pacotes Gnome e Cosmic, o que poderia ter danificado os sistemas de pessoas que usavam Gnome ou Cosmic.”
Segundo o relato, o conflito nasceu de uma disputa sobre repositórios, e escalou após um contribuidor ter comportamento abusivo direcionado a seus colegas e a usuários, e ter sido removido de um chat da distribuição.
OpenMandriva, você sabe, é a distribuição comunitária que deu continuidade ao legado após a falência da Mandriva, nascida da junção da francesa Mandrake com a brasileira Conectiva.
O projeto informa estar restaurando os repositórios excluídos, e corrigindo os pacotes afetados. Além disso, a distribuição conduziu uma auditoria completa do sistema e não encontrou outros problemas além dos pacotes removidos.
A Valve acaba de lançar o Proton 11.0-1, uma grande atualização em sua camada de compatibilidade para rodar jogos do Windows em sistemas SteamOS – e Linux em geral.
Agora baseado no Wine 11.0, ele atualiza vários componentes gráficos e de compatibilidade e traz uma variedade de correções específicas de jogos, que alcançam títulos da EA e lançamentos clássicos das franquias Resident Evil e Dino Crisis, entre outras novidades.
Vários jogos passaram a ser listados como jogáveis, incluindo Unknown Faces, Gothic 1 Classic, X-Plane 12, Breath of Fire IV e Deadly Premonition. Além disso, vários títulos que antes funcionavam só no modo experimental foram promovidos, incluindo Universe Generator: The Golden Sword, DCS World Steam Edition, Resident Evil (1996), Resident Evil 2 (1998), Dino Crisis, Dino Crisis 2, From Dust, Blaite, Don't Die Dateless, Dummy!, METAL GEAR SURVIVE, Warhammer: Vermintide 2, Metal Fatigue e SHOGUN: Total War.
Outros jogos receberam novidades, incluindo o modo VR no No Man’s Sky e no Microsoft Flight Simulator. A lista de novidades é extensa e também inclui itens não relacionados diretamente a jogos, como questões relacionadas ao KDE e a outros elementos dos bastidores.
Quem precisa de um NAS básico e não está interessado em interface gráfica, gostará de saber que é surpreendentemente simples configurar armazenamento com o moderno OpenZFS e compartilhá-lo na rede usando o clássico Samba, e o Debian.

 Comentar |
 Link para compartilhar
 Por Augusto Campos |
 16/07/2026