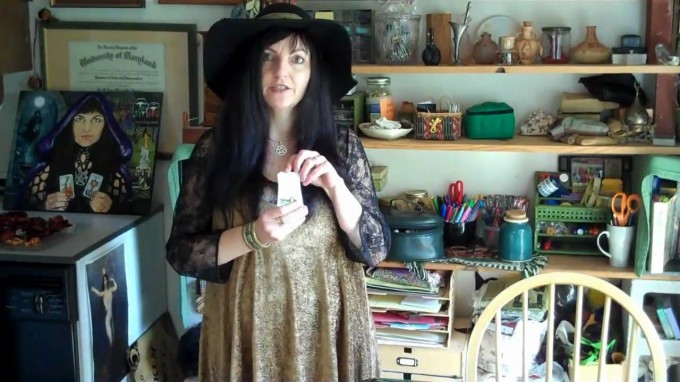
A bruxa que exorciza vírus de computadores

Será que ela pode exorcizar também o... Não, melhor deixar pra lá, vai que se juntam.

Sei que não tem nada a ver com GNU/Linux mas achei absurdamente curioso…

Enviado por Jeremias Alves Queiroz (jere2001Θgmail·com)

| Link para compartilhar
Por Augusto Campos | 18/01/2016

Teletransporte no VirtualBox

Seguindo com a promessa de apresentar os recursos que a interface gráfica do VirtualBox finge não existir* que é o live migration, ou teletransporte, de máquinas virtuais. E no caso específico dele está presente desde a versão 3.1.0 que data do segundo semestre de 2009.

Enviado por Giovanni Nunes (giovanni·nunesΘgmail·com)

| Link para compartilhar
Por Augusto Campos | 18/01/2016

Exemplos de backend mobile para apps móveis

Toda app móvel necessita de serviços backend. Existem várias alternativas, incluindo BaaS (Backend as a service). Neste artigo, eu mostro vários exemplos de código usando cada alternativa, em uma app Ionic, comparando custo, facilidade e versatilidade.

Enviado por Cleuton Sampaio (cleuton·sampaioΘgmail·com)

| Link para compartilhar
Por Augusto Campos | 18/01/2016

Como utilizar o getaddr para evitar falhas como o GHOST

Em janeiro de 2015 se ouviu falar de uma falha de segurança na glibc chamada GHOST. Esta falha poderia ser explorada por um programa malicioso utilizando as funções gethostbyname() e gethostbyname2() da glibc. O ataque acontece por um buffer overflow dentro destas funções quando um endereço inválido é passando como parâmetro. Ao explorar esta falha, o atacante consegue executar códigos arbitrários com as permissões do usuários executando o processo.

Este post compara a utilização da chamada gethostbyname com a getaddrinfo, e mostra como utilizar ambas são utilizadas em código C.

Enviado por Marcos Paulo de Souza (marcos·souza·orgΘgmail·com)

| Link para compartilhar
Por Augusto Campos | 18/01/2016

Docker ToolBox: como funciona e como utilizar

containers
Docker Toolbox é uma ótima ferramenta para que está iniciando suas pesquisas e testes em cima dessa tecnologia e claro para desenvolvedores otimizarem seu tempo de testes e Q.A, neste post é possível entender como ele funciona e como utiliza-lo.

Enviado por MundoDocker (contatoΘmundodocker·com·br)

| Link para compartilhar
Por Augusto Campos | 15/01/2016

Curso: Criação de Games para Linux RPG

jogos, curso, desenvolvedores

Enviado por Juliano Ramos (julianoΘtux4·com·br):

“Olá Caros amigos e leitores do Br-linux, depois do grande sucesso do nosso jogo que ensina Linux (mais de 11.000 downloads) estamos oferecendo um curso que ensina tudo sobre a engine RPGboss que usamos no desenvolvimento do Game. Estamos com uma promoção de lançamento no valor de R$ 72,00, mais informações: http://cursos.tux4.com.br/academy/2016/01/14/desenvolvedor-rpgboss-crie-games-multiplataforma/” [referência: cursos.tux4.com.br]
| Link para compartilhar
Por Augusto Campos | 15/01/2016

Webinar 20/01/16 - Configurando corretamente os codecs no Elastix

evento, servidor

Enviado por Alberto Mitsuo Sato (amsatoΘinnovus·com·br):

“É muito importante configurar corretamente os codecs no Elastix para conseguir uma boa qualidade nas ligações, tanto na rede local como através da Internet, consumindo o mínimo possível de processamento do servidor. Neste webinar vamos mostrar os tipos de codecs, qual a melhor opção para cada situação e como configurar corretamente no Elastix.

Este Webinar gratuito vai acontecer no dia 20/01/16 (quarta-feira), às 15:00 (Brasília), com duração de 1 hora. Para se inscrever neste Webinar, favor enviar um email para treinamentos@innovus.com.br. Para quem não for participar do webinar e quiser assistir depois, favor enviar um email solicitando o acesso ao vídeo do webinar.” [referência: elastixbrasil.com.br]

| Link para compartilhar
Por Augusto Campos | 15/01/2016

Treinamento LPIC-1, LPIC-2 e LPIC-3 através de CROWDFUNDING

evento, curso, comunidade

Enviado por Jeferson Fernando (jfnredesΘgmail·com):

“Para quem tem interesse em tirar algumas certificações Linux, incluindo LPI, CompTia e Suse Novell, não pode perder a oportunidade de fazer o treinamento que está sendo viabilizado via Crowdfunding através da parceria entre o canal LinuxTips e a Dágora, que é uma empresa especializada em Crowdfunding focado em educação.

Para contribuir com o crowdfunding e fazer com que o treinamento ocorra e quem sabe até de graça para toda a comunidade, basta acessar o link http://dagora.net/linuxtips.

Além de ajudar o treinamento ser viabilizado, você ainda ganha recompensas dependendo da sua contribuição. Essas recompensas vão de camisetas e adesivos até cursos presenciais e exclusivos! :D

Lembrando que caso a meta não seja alcançada, o valor será devolvido integralmente.” [referência: dagora.net]

| Link para compartilhar
Por Augusto Campos | 15/01/2016

Testando o Zabbix 3 com Docker

instalar

Enviado por Janssen (janssenreislimaΘgmail·com):

“Você que gosta da ferramenta de monitoramento Zabbix e ainda não testou as novas funcionalidades do Zabbix 3 (que ainda está sendo desenvolvido) por não ter tempo de instalar uma máquina virtual, baixar código-fonte, resolver dependências e compilar, esse artigo vai mostrar como iniciar um container Docker com a última versão trunk do Zabbix.” [referência: blog.conectsys.com.br]
| Link para compartilhar
Por Augusto Campos | 15/01/2016

Wifi.sh: script 100% shell para conectar a redes WiFi no Linux e/ou Raspberry Pi

O wifi.sh é totalmente em shell e com poucas dependências, o que permite rodar até em ambientes com poucos recursos. Trata-se de um wrapper para o wpa-supplicant que apresenta uma série de recursos típicos de configuração WiFi de desktop, como armazenar senhas de acesso a diversas redes, conectar preferencialmente à que tiver maior intensidade de sinal, conectar com facilidade a redes públicas que não exigem senha, etc. Além disso, ele também oferece alguns recursos intermediários, incluindo escolher arbitrariamente (ou mesmo aleatoriamente) um MAC.

O wifi.sh é open source (licença MIT) e está disponível no Github.

| Link para compartilhar
Por Augusto Campos | 14/01/2016

SSH seguro e flexível usando DNSSEC para armazenar e recuperar as chaves públicas

Quem usa o SSH sem senha em múltiplos servidores sabe a ginástica necessária para garantir que os pares corretos de chaves estejam disponíveis em cada nó, especialmente quando há a necessidade de renovar alguma delas.

Este artigo do CloudFlare explica como substituir o tradicional arquivo authorized_keys por chaves armazenadas em um servidor DNS, e usar o DNSSEC para verificar as respostas desse servidor DNS, mesmo que ele esteja exposto à Internet.

O método tem suas complexidades, limitações e requisitos, e o artigo os detalha também. (via blog.cloudflare.com - “Flexible, secure SSH with DNSSEC”)

| Link para compartilhar
Por Augusto Campos | 14/01/2016

Legislativo da França vai analisar lei que limita uso de criptografia por seus cidadãos

A movimentação de governos do mundo todo em direção a limitar o uso de criptografia por seus cidadãos é uma bomba relógio, e no momento pode estar bem próxima de explodir na França, cujo legislativo votará uma proposta – de autoria de deputados conservadores – de obrigar que os fabricantes de equipamentos tecnológicos comprometam, de propósito, a criptografia deles, inserindo um acesso privilegiado para uso das autoridades, como se fosse possível fazer isso de forma seletiva.

A meta oficial é impedir que os sistemas criptográficos de indivíduos atrasem o avanço de investigações. (via it.slashdot.org - “French Conservatives Push Law To Ban Strong Encryption - Slashdot”)

| Link para compartilhar
Por Augusto Campos | 14/01/2016

Deploy ágil com Docker

Enviado por Gustavo Henrique (gustavoΘgustavohenrique·net):

“Com vários projetos usando tecnologias diferentes, surgiu a necessidade de uma maneira mais ágil de organizar o deploy em produção, desses e de outros novos projetos que surgem. Uma dessas maneiras, que escolhi explicar nesse post, é rodar cada aplicação dentro de um contêiner. Quando fazemos isso, basta fazer uma única configuração, uma única vez, para garantir o mesmo funcionamento nas máquinas de desenvolvimento, homologação e produção. Isso permite que cada time de desenvolvimento seja responsável por decidir e gerenciar quais versões de bibliotecas e dependências seus projetos vão utilizar.” [referência: blog.concretesolutions.com.br]
| Link para compartilhar
Por Augusto Campos | 14/01/2016

“O erro de Stallman”: os desafios de ter hoje um computador pessoal totalmente open

O imaginativo artigo Stallman’s One Mistake, de Brian Benchoff no Hackaday, supõe que o bom doutor só cometeu um erro, e este foi não considerar o hardware nas provisões da GPL. Pois sim.

Mas ele defende essa ideia com alguns argumentos interessantes, e ainda faz uma digressão divertida, descrevendo uma visão bem pessoal do que seria um computador pessoal open source, dos desafios de construir hoje um computador open source usável, e dos pontos em que o computador pessoal usado pelo próprio bom doutor Richard não se adequa a essa definição. Os quais, aliás, não são propriamente uma novidade. (via hackaday.com - “Stallman’s One Mistake | Hackaday”)

| Link para compartilhar
Por Augusto Campos | 13/01/2016

FSF quer saber como você a vê

Enviado por André Machado (andreferreiramachadoΘgmail·com):

“Se você não está contente com os rumos atuais que a FSF está tomando, essa é uma oportunidade única: a Fundação lançou um questionário on line para que todos os interessados possam dar sua opinião sobre essa importante organização para o software livre. Corra, porque a pesquisa vai só até o final de Janeiro.” [referência: fsf.org]
| Link para compartilhar
Por Augusto Campos | 13/01/2016